
در جهان امروز که حضور آنلاین بخشی جدایی ناپذیر از هویت شخصی و حرفهای هر فرد و کسبوکار شده است، امنیت وبسایت ها دیگر یک انتخاب نیست؛ بلکه ضرورتی حیاتی محسوب میشود. از میان تمام سیستمهای مدیریت محتوا، وردپرس به دلیل سادگی، انعطاف پذیری و جامعهی عظیم کاربران، بیشترین سهم را در بازار وب دارد. با این حال، همین محبوبیت آن را به هدف اصلی مهاجمان سایبری تبدیل کرده است.
بخش مدیریتی وردپرس، جایی که مدیران سایت به تنظیمات اصلی، افزونه ها، قالب ها، کاربران و محتوای وبسایت دسترسی دارند، دروازهای حیاتی برای کنترل کل سایت است. نفوذ به این بخش میتواند به معنای تسلط کامل مهاجم بر کل وبسایت، داده ها و حتی سئوی آن باشد. از همین رو، محافظت از wp-admin و wp-login.php یکی از اساسیترین گامها در افزایش امنیت وردپرس به شمار میرود.
در این مقاله، بر پایهی منابع فنی معتبر و دانش روز امنیت سایبری، به بررسی عمیق روشهای افزایش امنیت ناحیهی مدیریتی وردپرس میپردازیم. از رمزگذاری پوشه ها و محدودسازی آیپی گرفته تا استفاده از افزونه های امنیتی و تنظیمات سرور، همهی رویکردهایی که میتوانند در برابر تهدیدهای جدید، از سایت شما محافظت کنند بهصورت تحلیلی و کاربردی شرح داده خواهند شد.
درک اهمیت امنیت بخش مدیریتی وردپرس
وردپرس در سالهای اخیر بیش از ۴۰٪ وبسایت های دنیا را پشتیبانی میکند. این حجم عظیم از کاربران، باعث میشود که هکرها تمرکز ویژهای بر روی آسیب پذیریهای این سیستم داشته باشند. به عبارت دیگر، هرچه وردپرس بیشتر استفاده شود، وسوسهی مهاجمان برای یافتن نقاط ضعف آن بیشتر خواهد بود.
بخش مدیریتی وردپرس (wp-admin) همانند مغز سیستم است؛ تمام فعالیتهای مدیریتی از جمله نصب افزونه ها، تغییر قالب ها، و مدیریت کاربران از طریق این مسیر انجام میشود. در صورت دسترسی غیرمجاز، مهاجم میتواند محتوا را حذف کند، داده های کاربران را بدزدد، بدافزار نصب کند یا حتی کنترل کامل سایت را در اختیار بگیرد.
به همین دلیل، تأمین امنیت این بخش، نه فقط برای حفظ داده ها، بلکه برای حفظ اعتبار و اعتماد کاربران سایت نیز حیاتی است. حتی یک نفوذ کوچک میتواند سئو، رتبهی گوگل و برند شما را به شدت آسیب بزند. برای وبسایت های سازمانی یا پروژههایی که دادههای کاربران را در مقیاس بالا مدیریت میکنند، استقرار وردپرس روی یک زیرساخت ایزوله مانند ابر خصوصی میتواند سطح حملهپذیری را بهطور چشمگیری کاهش دهد، زیرا منابع سرور با سایر وبسایت ها به اشتراک گذاشته نمیشود.
تهدیدهای متداول برای بخش مدیریتی وردپرس
1- Brute Force Attack (حملات جستجوی فراگیر):
در این روش، مهاجم با امتحان کردن میلیونها ترکیب از نام کاربری و رمز عبور سعی در ورود به پنل مدیریت دارد. اگر رمز عبور ضعیف یا ساده انتخاب شده باشد، شانس نفوذ بسیار بالا میرود.
2- Phishing و مهندسی اجتماعی:
گاهی مهاجمان از طریق صفحات جعلی ورود به وردپرس، مدیران را فریب میدهند تا رمز عبور خود را وارد کنند.
3- بدافزارها و تزریق کد (Code Injection):
در بسیاری از حملات، فایل های مدیریتی وردپرس (مانند wp-login.php) هدف تزریق اسکریپت های مخرب قرار میگیرند که میتواند به دسترسی سطح سرور منجر شود.
4- ضعف در تنظیمات سرور یا مجوزهای فایل ها:
اگر پوشهی wp-admin یا فایل های پیکربندی بهدرستی محافظت نشده باشند، نفوذگر میتواند با چند دستور ساده به داده های حساس دست یابد.
5- افزونه ها و قالب های آلوده:
نصب افزونه ها از منابع غیررسمی یکی از رایجترین دروازههای نفوذ است.
رمزگذاری پوشهی مدیریتی با قابلیت Password Protect
یکی از نخستین و سادهترین گامها برای محافظت از ناحیهی مدیریتی، استفاده از قابلیت Password Protection است که تقریباً تمام کنترل پنل های میزبانی مانند DirectAdmin و cPanel از آن پشتیبانی میکنند.
در این روش، علاوه بر رمز عبور وردپرس، برای دسترسی به مسیر wp-admin باید یک نام کاربری و رمز عبور دوم نیز وارد شود. در واقع، شما دو لایهی ورود ایجاد میکنید که کار نفوذگر را بهشدت سختتر میکند.
برای انجام این کار در محیط دایرکت ادمین، کافی است وارد بخش «File Manager» شوید و پوشهی wp-admin را بیابید. سپس در قسمت Action گزینهی Protect را انتخاب کرده و در کادر باز شده، یک نام کاربری و رمز عبور اختصاصی تعیین کنید.
با فعالسازی گزینهی Protection Enabled، هر کاربری که بخواهد به مسیر /wp-admin وارد شود، ابتدا با صفحهی ورود سرور مواجه میشود. تنها پس از تأیید موفق این مرحله است که به صفحهی ورود اصلی وردپرس هدایت خواهد شد.
این روش در نگاه اول ساده است اما مزیت مهم آن در این است که حملات خودکار (مانند Brute Force) را در همان مرحلهی اول متوقف میکند، زیرا ربات های نفوذگر نمیتوانند از لایهی امنیتی سطح سرور عبور کنند.
نکته امنیتی:
هنگام انتخاب نام کاربری برای این مرحله، از ترکیب حروف، اعداد و نمادها استفاده کنید و از نامهایی مانند “admin” یا “root” پرهیز نمایید.
محدودسازی دسترسی با آیپی (IP Restriction)
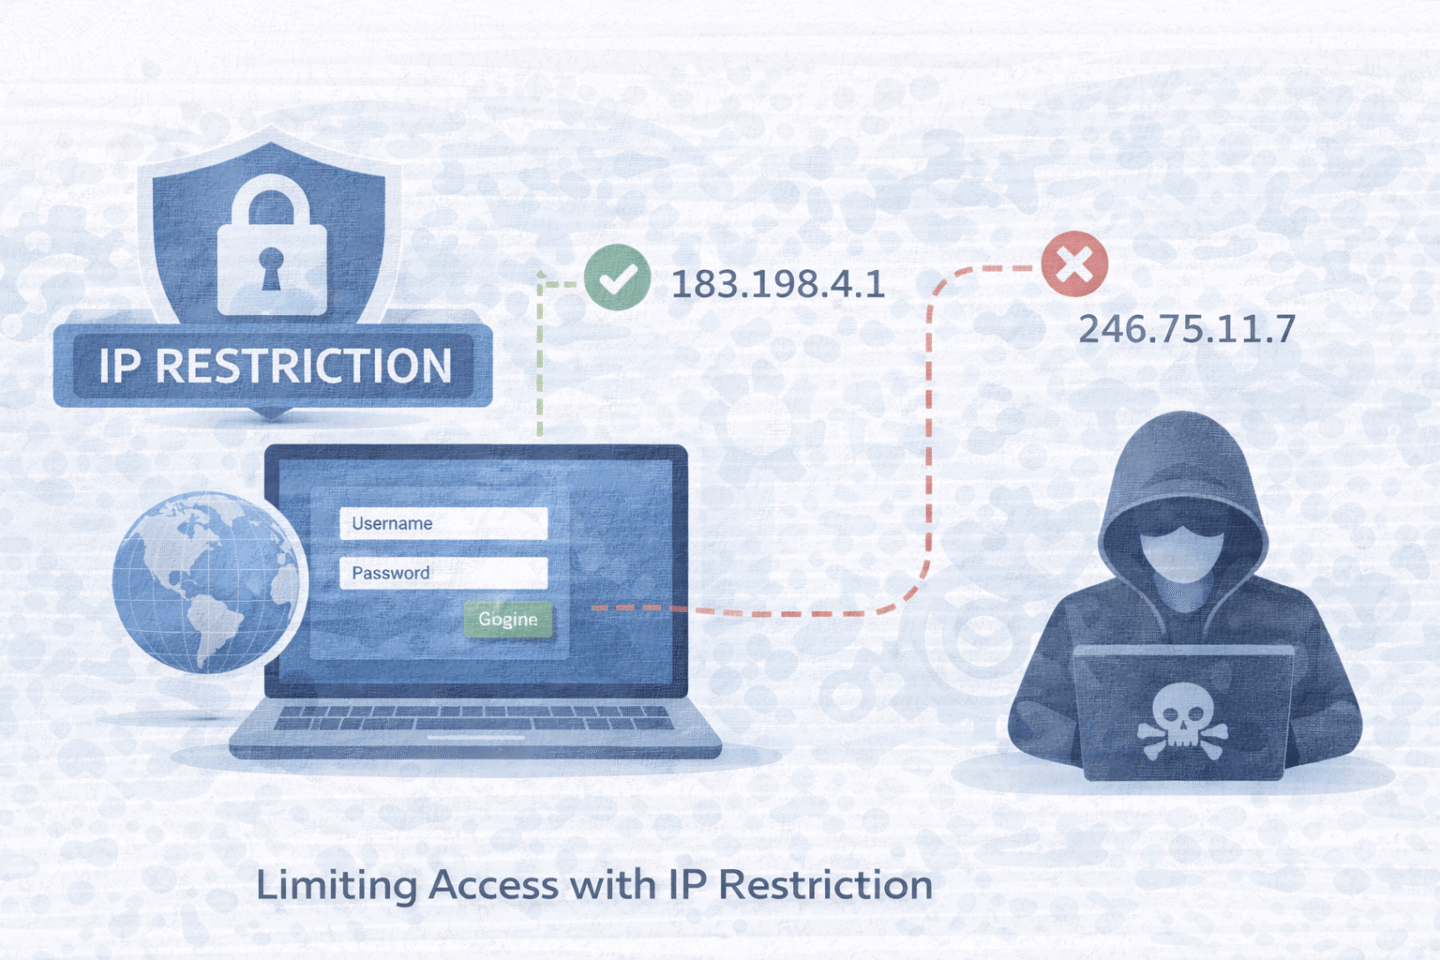
اگر از اینترنتی با آیپی ثابت (Static IP) استفاده میکنید، یکی از قدرتمندترین روشهای امنیتی، محدود کردن دسترسی به بخش مدیریتی وردپرس از طریق آیپی خاص است.
در این روش، شما در فایل .htaccess واقع در ریشهی هاست خود، دستوراتی را اضافه میکنید تا فقط آیپی های مشخصی اجازهی ورود داشته باشند.
نمونه کد زیر مثالی از این تنظیم است:
<IfModule mod_rewrite.c>
RewriteEngine on
RewriteCond %{REQUEST_URI} ^/wp-login.php(.*)$ [OR]
RewriteCond %{REQUEST_URI} ^/wp-admin$
RewriteCond %{REMOTE_ADDR} !^123.123.123.123$
RewriteCond %{REMOTE_ADDR} !^123.123.123.124$
RewriteRule ^(.*)$ – [R=403,L]
</IfModule>
در اینجا، تنها آیپی های ۱۲۳.۱۲۳.۱۲۳.۱۲۳ و ۱۲۳.۱۲۳.۱۲۳.۱۲۴ مجاز به دسترسی خواهند بود. سایر کاربران در صورت تلاش برای ورود، با خطای 403 Forbidden مواجه میشوند.
این کار یک دیوار امنیتی بسیار قدرتمند ایجاد میکند، زیرا حتی اگر رمز عبور شما لو برود، افراد غریبه بدون آیپی مجاز قادر به ورود نخواهند بود.
چالشهای این روش
اگر از اینترنت متغیر یا موبایل استفاده میکنید، آیپی شما ممکن است بهصورت پویا تغییر کند. در این حالت، باید در هر تغییر آیپی، فایل .htaccess را بهروز کنید که ممکن است دردسرآفرین باشد.
برای حل این مشکل، میتوان از افزونه هایی مثل WP Limit Login Attempts یا Wordfence استفاده کرد که در سطح نرم افزاری محدودسازی مشابهی را پیاده سازی میکنند.
محصولات ابر آراد را ببینید و مشخصات هر سرویس را مقایسه کنید.
اهمیت استفاده از هاست امن و زیرساخت ابری پایدار
امنیت وردپرس فقط در تنظیمات نرم افزاری خلاصه نمیشود. زیرساخت میزبانی وب شما، یعنی هاست و سرور، نقش تعیین کنندهای در حفظ امنیت دارد.
هاستهای ضعیف، با سخت افزار یا پیکربندی غیراستاندارد، میتوانند در معرض حملات DDoS، نفوذ از طریق SSH یا سوءاستفاده از ضعفهای Kernel قرار گیرند. در عمل، استفاده از یک سرور ابری با دسترسی سطح سیستمعامل به مدیران سایت اجازه میدهد تنظیمات امنیتی پیشرفتهتری مانند فایروال اختصاصی، مانیتورینگ منابع و محدودسازی پورتها را پیاده سازی کنند؛ قابلیتهایی که در هاستهای اشتراکی معمولاً در دسترس نیست.
به همین دلیل، استفاده از هاست وردپرس ابری یکی از توصیههای جدی برای هر سایت وردپرسی است. در هاست های ابری مدرن مانند سرویسهای پارس پک، منابع بهصورت مجازی و مقیاس پذیر تخصیص داده میشوند؛ یعنی اگر حمله یا افزایش ناگهانی ترافیک رخ دهد، سیستم بهصورت خودکار منابع بیشتری به سایت اختصاص میدهد تا از قطع شدن آن جلوگیری کند.
همچنین، سرورهای ابری امکان مانیتورینگ ۲۴ ساعته، فایروال سخت افزاری، آنتی ویروس و بکاپ خودکار دارند که در کنار هم لایههای امنیتی متعددی ایجاد میکنند.
در چنین سناریوهایی، معماری توزیع شدهی ابرخصوصی ابرآراد باعث میشود در صورت افزایش ناگهانی ترافیک یا تلاش برای ایجاد اختلال، منابع پردازشی و رم بهصورت پویا افزایش یافته و از دسترس خارج شدن سایت جلوگیری شود.
در نهایت، انتخاب هاست مناسب فقط مسئلهی سرعت نیست، بلکه پایهی اعتماد کاربران است. اگر سایت شما مکرراً در دسترس نباشد یا آلوده به بدافزار شود، هیچ بهینهسازی دیگری نمیتواند آن را نجات دهد.
راهکارهای پیشرفته برای افزایش امنیت بخش مدیریتی وردپرس
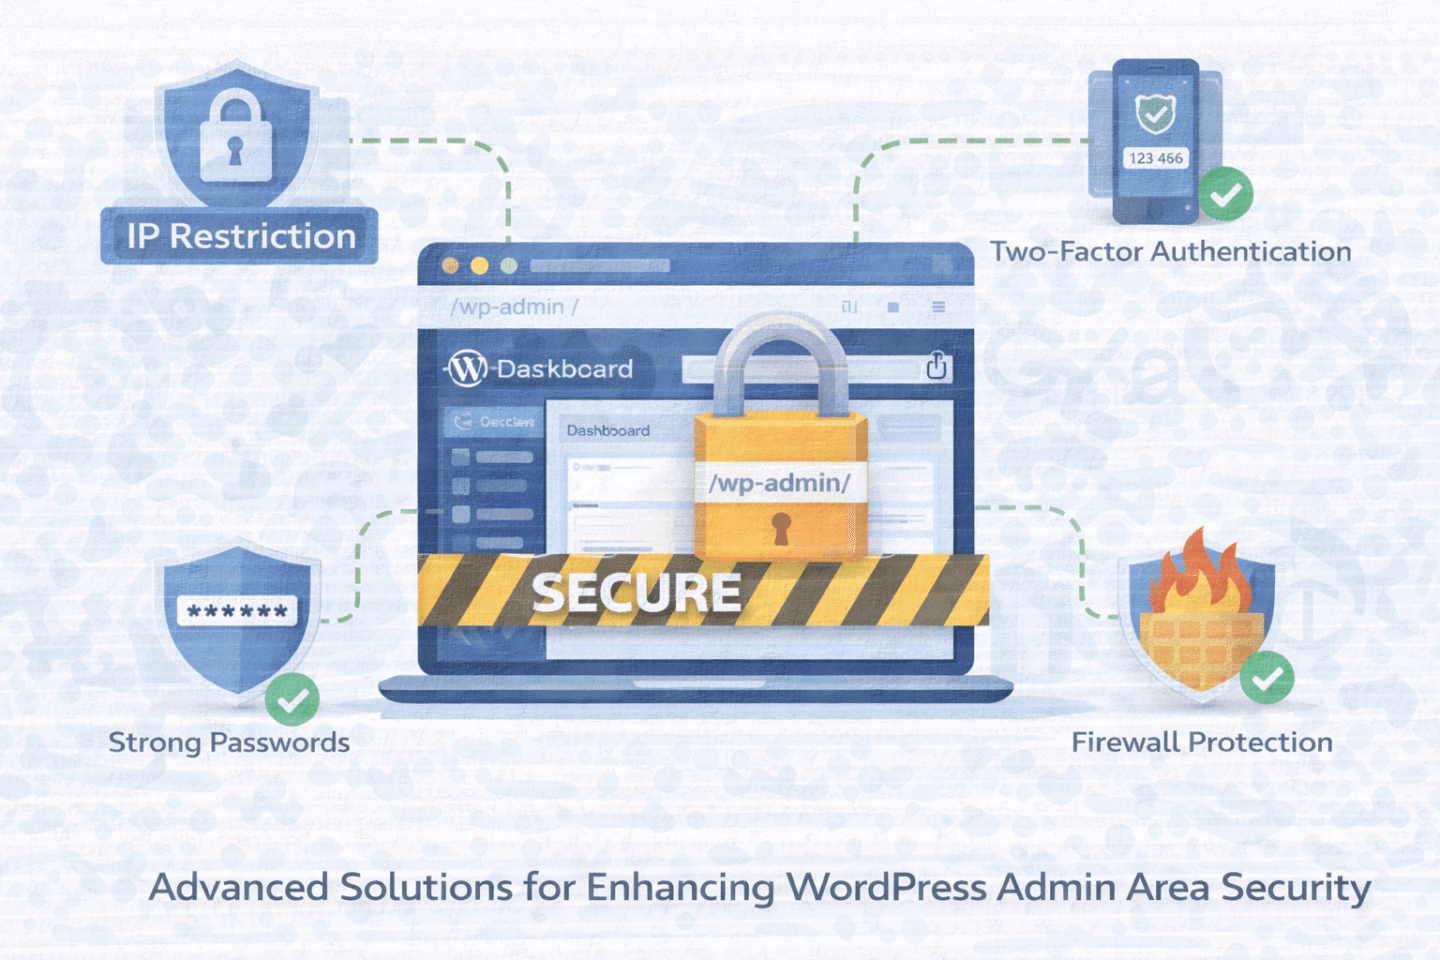
در حالی که رمزگذاری پوشهی مدیریتی و محدودسازی آیپی دو اقدام مؤثر اولیه هستند، اما برای مقابله با تهدیدهای پیچیدهتر امروزی، باید به سراغ لایههای امنیتی پیشرفتهتر رفت. در این بخش، مجموعهای از روشها و تنظیمات تکمیلی معرفی میشود که امنیت پنل مدیریتی وردپرس را به سطحی حرفهای و پایدار ارتقا میدهند.
1- فعالسازی احراز هویت دومرحلهای (Two-Factor Authentication)
در احراز هویت دومرحلهای، ورود به پیشخوان وردپرس تنها با وارد کردن نام کاربری و رمز عبور انجام نمیشود؛ بلکه کاربر باید یک مرحلهی دوم شامل وارد کردن کد موقت (OTP) از طریق پیامک یا اپلیکیشنهایی نظیر Google Authenticator را نیز انجام دهد.
افزونه هایی مانند WP 2FA و Wordfence Login Security این قابلیت را به سادگی فراهم میکنند. در این روش، حتی اگر رمز عبور شما به هر دلیلی فاش شود، بدون کد دوم ورود غیرممکن خواهد بود. این یکی از مؤثرترین راهکارهای مقابله با حملات Brute Force محسوب میشود.
2- تغییر مسیر پیشفرض ورود (Rename Login URL)
در وردپرس بهصورت پیشفرض مسیر ورود به بخش مدیریتی /wp-login.php است. بسیاری از حملات خودکار دقیقاً این مسیر را هدف میگیرند. با تغییر این آدرس به مسیری دلخواه، مثلاً /secretpanel یا /adminpanel2025، میتوان احتمال نفوذ را بهطور چشمگیری کاهش داد.
افزونه هایی مانند WPS Hide Login این کار را بدون نیاز به تغییر دستی فایل ها انجام میدهند. نکتهی مهم این است که مسیر انتخابی باید غیرقابل حدس، کوتاه و بدون واژههای عمومی باشد.
3- محدود کردن تعداد تلاشهای ورود ناموفق
یکی دیگر از اقدامهای حیاتی، محدودسازی تعداد دفعاتی است که کاربر میتواند رمز اشتباه وارد کند. افزونه هایی مانند Limit Login Attempts Reloaded پس از چند بار ورود اشتباه، آیپی کاربر را برای مدت مشخصی مسدود میکنند.
این روش در کنار قابلیتهای امنیتی سرور، مانع از حملات خودکار و تلاشهای پیدرپی برای حدس رمز عبور میشود.
4- استفاده از گواهی SSL و پروتکل HTTPS
رمزگذاری ترافیک میان مرورگر و سرور یکی از پایههای امنیت هر وبسایت است. بدون SSL، تمامی داده ها (از جمله رمزهای عبور) بهصورت متن ساده منتقل میشوند و میتوانند توسط مهاجمان در میانهی مسیر (Man-in-the-Middle Attack) سرقت شوند.
با نصب گواهی SSL معتبر و فعالسازی HTTPS در کل سایت، داده ها بهصورت رمزگذاری شده ارسال میشوند. امروزه بیشتر شرکتهای هاستینگ (از جمله پارس پک) گواهی رایگان Let’s Encrypt SSL را ارائه میدهند که بهسادگی قابل فعالسازی است.
5- نظارت مداوم و بررسی لاگ های امنیتی
امنیت وبسایت یک فرآیند یکباره نیست، بلکه نیازمند پایش مداوم است. باید بدانید چه کسی، از کجا و در چه زمانی به سایت شما وارد شده است. افزونه هایی مانند Activity Log یا Sucuri Security تمامی فعالیتهای کاربران، ورودها و تغییرات سیستم را ثبت و گزارش میکنند.
با بررسی منظم این لاگها، میتوانید رفتارهای مشکوک (مانند ورود از کشورهای غیرمعمول یا تغییر ناگهانی فایل های سیستمی) را شناسایی کرده و پیش از وقوع حمله، اقدام اصلاحی انجام دهید.
نگهداری و بهروزرسانی مداوم سیستم
یکی از اشتباهات رایج مدیران سایتها، بیتوجهی به بهروزرسانیها است. هر نسخهی جدید از وردپرس، افزونهها و قالبها معمولاً شامل اصلاحات امنیتی مهمی است که برای رفع حفرههای کشفشده ارائه میشود.
تأخیر در نصب این بهروزرسانیها عملاً به مهاجمان فرصت میدهد تا از آسیبپذیریهای قدیمی سوءاستفاده کنند. بنابراین، فعالسازی گزینهی Automatic Updates یا بررسی منظم نسخهها باید در برنامهی ثابت مدیریتی سایت قرار گیرد.
همچنین، گرفتن نسخهی پشتیبان (Backup) بهصورت دورهای و نگهداری آن در یک فضای جداگانه (مثلاً سرویس فضای ابری امن) اهمیت حیاتی دارد. در صورت بروز حمله یا حذف دادهها، میتوانید سایت را بهسرعت بازیابی کنید.
جمعبندی
امنیت بخش مدیریتی وردپرس نه با یک اقدام، بلکه با مجموعهای از سیاستها، عادتها و ابزارهای همافزا حاصل میشود. در دنیایی که تهدیدهای سایبری روزبهروز هوشمندتر میشوند، نباید به تنظیمات پیشفرض وردپرس یا هاست اکتفا کرد.
استفاده از لایههای امنیتی متنوع مانند رمزگذاری پوشهی مدیریتی، محدودسازی آیپی، تغییر مسیر ورود، احراز هویت دومرحلهای، گواهی SSL، و بررسی مداوم لاگها باعث میشود حتی در برابر پیشرفتهترین حملات، احتمال نفوذ تقریباً به صفر برسد.
در نهایت، امنیت یک فرآیند پویاست، نه یک هدف ثابت. باید همواره با تهدیدهای جدید آشنا شد، ابزارها را بهروز نگه داشت و درک درستی از رفتار سیستم خود داشت. تنها در این صورت است که میتوان با اطمینان گفت پنل مدیریتی وردپرس در برابر نفوذ، مقاوم و ایمن است.
پرسشهای متداول
1- آیا رمزگذاری پوشهی wp-admin تأثیری بر سرعت سایت دارد؟
خیر. این فرایند تنها در زمان ورود به بخش مدیریتی اعمال میشود و در عملکرد عمومی سایت یا سرعت بارگذاری صفحات تأثیری ندارد.
2- اگر آیپی من پویا باشد، چگونه میتوانم محدودسازی آیپی را انجام دهم؟
در این حالت بهتر است بهجای محدودسازی در فایل .htaccess از افزونه هایی مانند Wordfence استفاده کنید که با پایگاه دادهی آیپی های مشکوک کار میکنند.
3- بهترین روش برای شناسایی نفوذ احتمالی چیست؟
بررسی منظم لاگ های وردپرس، استفاده از افزونه های امنیتی و مانیتورینگ فایلها مؤثرترین راهها برای تشخیص زودهنگام نفوذ هستند.
4- آیا استفاده از SSL برای پنل مدیریت کافی است؟
SSL فقط بخشی از امنیت است. رمزگذاری ترافیک را تضمین میکند اما از نفوذ مستقیم یا حملات Brute Force جلوگیری نمیکند؛ بنابراین باید در کنار سایر روشها استفاده شود.
5- هرچند وقت یکبار باید افزونه ها و وردپرس را بهروزرسانی کنیم؟
بهترین حالت، بررسی هفتگی و نصب فوری بهروزرسانیهای امنیتی منتشر شده است. در سایتهای پرترافیک حتی پیشنهاد میشود سیستم بهروزرسانی خودکار فعال شود.
از صفحه تماس ابر آراد، مسیر ارتباط با تیم را انتخاب کنید.
دیدگاهها و پرسشهای شما
تجربه یا پرسش خود را درباره موضوع مقاله با ما در میان بگذارید.
هنوز دیدگاهی ثبت نشده است؛ شما گفتوگو را شروع کنید.