
امنیت وردپرس به مجموعهای از کنترلهای فنی و رفتارهای روزمره نیاز دارد. در این چکلیست، دسترسی کاربران، بهروزرسانی، افزونهها، فایروال، HTTPS و بکاپ را بررسی میکنیم. هدف، کاهش ریسک و آمادگی برای بازیابی است؛ هیچ کنترل منفردی امنیت کامل را تضمین نمیکند. برای هر اقدام، مسئول مشخص کنید و نتیجه را روی سایت خود آزمایش کنید.
امنیت سایت فقط به رفتار کاربران وابسته نیست؛ آسیبپذیری نرمافزار و تنظیمات میزبان هم نقش دارند. نصب کد نامعتبر، رمز ضعیف و تعویق بهروزرسانی میتوانند ریسک را بیشتر کنند. طبق راهنمای رسمی امنیت وردپرس، دسترسی محدود، منابع معتبر و آمادگی برای بازیابی اجزای مهم کاهش ریسکاند. از تنظیمات پایه شروع کنید و کنترلهای پیشرفته را متناسب با نیاز سایت اضافه کنید.
امنیت وردپرس؛ پیشگیری و آمادگی برای بازیابی
برای ارزیابی وضعیت، لاگ ورود، تغییر فایل و درخواستهای غیرعادی را بررسی کنید. تعداد حملات یک گزارش عمومی، احتمال نفوذ به سایت شما را مشخص نمیکند. در پروژههای حساس، دامنه مسئولیت تیم برنامه و زیرساخت را روشن کنید. ابر خصوصی میتواند بخشی از طراحی شبکه باشد، اما جایگزین ایمنسازی وردپرس و حسابهای آن نیست.
این حملات معمولاً از نوع Brute Force یا Dictionary Attack هستند؛ یعنی ربات ها هزاران ترکیب رمز عبور را آزمایش میکنند تا در نهایت وارد حساب مدیریتی سایت شوند. هرچقدر رمز عبور یا ساختار امنیتی شما سادهتر باشد، احتمال موفقیت این حملات بیشتر خواهد بود. اما نکتهی حیاتی اینجاست: حتی اگر سایت شما هدف مستقیم این حملات نباشد، ممکن است بهصورت خودکار در فهرست قربانیان قرار گیرد، چون ربات ها بر اساس الگوها و آدرسهای عمومی دامنه، بهصورت انبوه حمله میکنند.
پس درک امنیت یعنی پذیرش این حقیقت که شما همواره در معرض خطر هستید، حتی اگر سایتتان کوچک و ناشناخته باشد. از این رو، اتخاذ رویکردی فعال و پیشگیرانه در امنیت وردپرس نه یک انتخاب، بلکه یک ضرورت است.
نقش افزونه های امنیتی در مقابله با نفوذ؛ معرفی WordPress ReCaptcha Integration
یکی از اولین خطوط دفاعی در امنیت وردپرس، جلوگیری از ورود خودکار ربات هاست. افزونه WordPress ReCaptcha Integration به همین منظور طراحی شده و از فناوری Google reCAPTCHA بهره میبرد تا تشخیص دهد کاربر واقعی است یا ربات. این سیستم با تحلیل رفتار کاربر، حرکت ماوس، زمان تایپ و حتی تعامل بصری، تصمیم میگیرد که آیا درخواست ورود مشروع است یا خیر.
فرآیند نصب و پیکربندی آن ساده است اما ارزش امنیتی بسیار بالایی دارد. پس از نصب افزونه، مدیر سایت باید از طریق کنسول Google reCAPTCHA، کلیدهای امنیتی (Site Key و Secret Key) را دریافت کرده و در تنظیمات افزونه وارد کند. این افزونه میتواند در فرمهای ورود (Login Form)، ثبت نام، نظرات یا حتی فرمهای تماس فعال شود تا از نفوذ اسکریپت های خودکار و اسپمرها جلوگیری کند.
کاربرد عملی این افزونه زمانی آشکار میشود که حملات brute-force متوقف شده و گزارش لاگ ها نشان میدهد بیش از ۹۰٪ از تلاشهای ورود ناموفق دیگر به سرور نمیرسند. درواقع، ReCaptcha دروازهای هوشمند است که پیش از ورود به سایت، رفتار کاربر را میسنجد و با الگوریتم های یادگیری ماشین گوگل، ربات ها را به دام میاندازد.
کلیدهای امنیتی وردپرس (Security Keys)؛ دیوار رمزنگاری درونی وبسایت
در لایهی دوم امنیت، وردپرس از مفهومی به نام Security Keys & Salts استفاده میکند. این کلیدها رشتههایی از کاراکترهای تصادفی هستند که در فایل wp-config.php ذخیره میشوند و برای رمزنگاری کوکیهای احراز هویت، سشنها و داده های کاربری استفاده میگردند. درواقع این کلیدها تضمین میکنند که حتی اگر هکر به کوکی یا سشن دسترسی پیدا کند، نتواند آن را رمزگشایی یا جعل کند.
با استفاده از چند خط کد در فایل پیکربندی وردپرس، میتوان این کلیدها را فعال یا بروزرسانی کرد. بهترین روش آن است که از ابزارهای آنلاین یا افزونه های امنیتی معتبر مانند iThemes Security یا Wordfence Security برای تولید کلیدهای جدید بهره ببرید. هر زمان که بروزرسانی گستردهای در سایت انجام میدهید (مثلاً تغییر هاست یا ارتقای هسته وردپرس)، بهتر است این کلیدها را مجدداً تولید کنید تا از هرگونه نشست قدیمی (Session Hijacking) جلوگیری شود.
اهمیت این کلیدها اغلب نادیده گرفته میشود، در حالی که در ساختار امنیتی وردپرس، مانند دیواری است که از درون سایت شما را در برابر نفوذ محافظت میکند.
بروزرسانیهای منظم؛ سادهترین اما حیاتیترین اقدام امنیتی
بروزرسانی منظم وردپرس، افزونه ها و پوسته ها شاید بهظاهر اقدامی ابتدایی به نظر برسد، اما در واقع یکی از حیاتیترین ستونهای امنیت وب است. بخش زیادی از نفوذها از طریق آسیبپذیریهای شناخته شده در نسخههای قدیمی رخ میدهد. به بیان سادهتر، بسیاری از هکرها نیازی به “کشف” ندارند، زیرا فهرست کامل حفرههای امنیتی در نسخههای قبلی وردپرس بهصورت عمومی منتشر میشود.
وردپرس با هر نسخه جدید خود، علاوهبر امکانات تازه، دهها وصلهی امنیتی نیز ارائه میدهد. در نتیجه، بروزرسانی نکردن، به معنای باز گذاشتن درهای سایت برای نفوذگرانی است که تنها منتظر بیاحتیاطی شما هستند. برای بررسی نسخه فعلی وردپرس کافی است از منوی پیشخوان به بخش «بروزرسانیها» بروید و وضعیت را کنترل کنید.
اما نکتهی مهمتر این است که بروزرسانی فقط شامل هسته وردپرس نیست. بسیاری از آسیبپذیریها در افزونه ها و قالب های جانبی نهفتهاند. اگر توسعه دهنده افزونهای را بهروزرسانی نمیکند، باید آن را غیرفعال و حذف کنید.
برخی مدیران سایت ها از ترس بهمریختگی طراحی یا تداخل کد، از بروزرسانی پرهیز میکنند، اما راه حل ساده است: پیش از هر بروزرسانی، نسخهی پشتیبان کامل از سایت بگیرید تا در صورت بروز مشکل، بتوانید بازگردید. در واقع، با داشتن بکاپ منظم، هیچ دلیلی برای تعویق بروزرسانیها وجود ندارد.
رمز عبور قوی و سیاست مدیریت کاربران؛ اولین خط دفاع انسانی
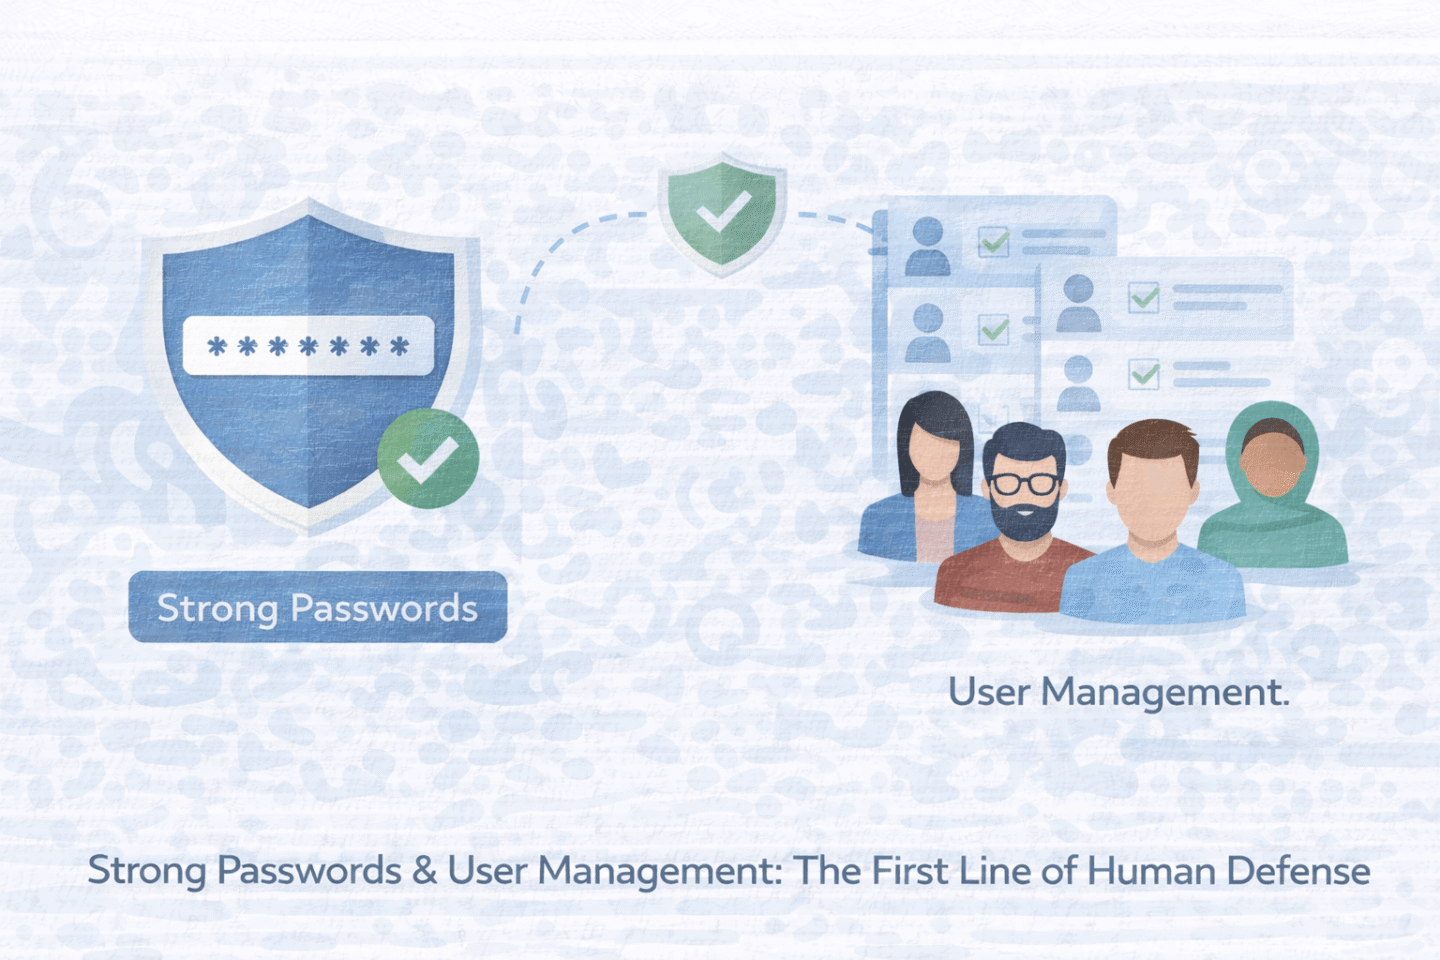
بیش از نیمی از حملات موفق وردپرس به دلیل رمزهای عبور ضعیف یا قابل حدس اتفاق میافتد. مدیران بسیاری هنوز از رمزهایی مانند «admin123» یا «123456» استفاده میکنند. استفاده از چنین رمزهایی دقیقاً مانند آن است که درِ خانهتان را باز بگذارید و روی آن بنویسید “ورود آزاد است”!
یک رمز عبور امن باید ترکیبی از حروف بزرگ و کوچک، اعداد و نمادها باشد و حداقل ۱۲ کاراکتر داشته باشد. وردپرس از نسخه ۵.۴ به بعد، سیستم پیشنهاد رمز قوی را در بخش ساخت کاربر جدید اضافه کرده است، اما هنوز هم بسیاری از کاربران آن را نادیده میگیرند.
توصیهی مهم دیگر این است که هرگز از نام کاربری admin استفاده نکنید. این نام اولین هدف هکرهاست. بهجای آن، یک حساب جدید با نقش Administrator بسازید و حساب قدیمی را غیرفعال کنید. اگر تیمی چندنفره روی سایت کار میکند، نقش هر کاربر باید بهدقت تنظیم شود (Editor، Author، Contributor و …). دسترسی کامل تنها باید در اختیار افرادی باشد که مسئول نگهداری فنی سایت هستند. در غیر این صورت، هر حساب اضافی میتواند به نقطهی ورود بالقوه برای نفوذ تبدیل شود.
فعالسازی احراز هویت دو مرحلهای (2FA)؛ دیواری در برابر نفوذهای انسانی
در عصر پسوردهای لو رفته و فیشینگ های هوشمند، رمز عبور به تنهایی کافی نیست. به همین دلیل، احراز هویت دو مرحلهای یا Two-Factor Authentication به یکی از مؤثرترین ابزارهای امنیتی تبدیل شده است. این روش با افزودن لایهای دوم (مثلاً ارسال کد از طریق پیامک یا اپلیکیشن)، باعث میشود حتی اگر رمز عبور شما فاش شود، نفوذگر همچنان به سایت دسترسی نداشته باشد.
افزونه هایی مانند Wordfence Login Security یا Google Authenticator بهراحتی این قابلیت را برای وردپرس فعال میکنند. پس از نصب، کاربر باید هنگام ورود، علاوه بر رمز اصلی، کدی را از برنامه احراز هویت وارد کند. این کد معمولاً هر ۳۰ ثانیه تغییر میکند و فقط در دستگاه شخصی کاربر در دسترس است.
تحقیقات امنیتی نشان دادهاند که فعالسازی 2FA میتواند بیش از ۹۹ درصد حملات ورود غیرمجاز را متوقف کند. با این حال، تنها درصد اندکی از مدیران وردپرس از این قابلیت استفاده میکنند. دلیل اصلی آن، ناآگاهی یا تصور دشواری پیکربندی است، در حالی که راهاندازی آن کمتر از پنج دقیقه زمان میبرد.
نقش هاست ایمن در امنیت وردپرس؛ زیرساختی که دیده نمیشود اما حیاتی است
امنیت وردپرس فقط به نرمافزار ختم نمیشود؛ هاست شما نقشی اساسی در محافظت از سایت دارد. حتی اگر تمام اقدامات امنیتی داخلی را انجام دهید، اما سروری که سایت شما روی آن میزبانی میشود بروزرسانی نشده یا ایزوله نباشد، همچنان در معرض خطر خواهید بود. در چنین شرایطی، میزبانی سایت روی یک سرور ابری با منابع اختصاصی و دسترسی سطح سیستمعامل این امکان را میدهد که تنظیمات امنیتی پیشرفتهتری مانند فایروال سفارشی، بستن پورتهای غیرضروری و مانیتورینگ لحظهای منابع پیادهسازی شود؛ قابلیتی که در هاستهای اشتراکی معمولاً وجود ندارد.
هاست های وردپرس اختصاصی مانند سرویسهای ابری پارسپک، با بهرهگیری از سیستمهای تشخیص نفوذ، فایروال سخت افزاری و اسکن لحظهای بدافزار، سطحی از امنیت ارائه میدهند که در هاست های معمولی وجود ندارد. علاوه بر این، وجود بکاپ خودکار روزانه و مانیتورینگ ۲۴ ساعته از مهمترین ویژگیهای یک هاست ایمن است.
درواقع، امنیت وردپرس باید از لایه زیرساخت آغاز شود. اگر سرور در برابر حملات DDoS یا تزریق کد مقاوم نباشد، افزونه های امنیتی درون سایت فقط نقش مُسکن دارند. انتخاب هاست مناسب، مانند انتخاب دیواری بتنی بهجای حصار چوبی برای خانه دیجیتال شماست.
محصولات ابر آراد را ببینید و مشخصات هر سرویس را مقایسه کنید.
تنظیم فایروال (Firewall) و محدودسازی مسیرهای ورود
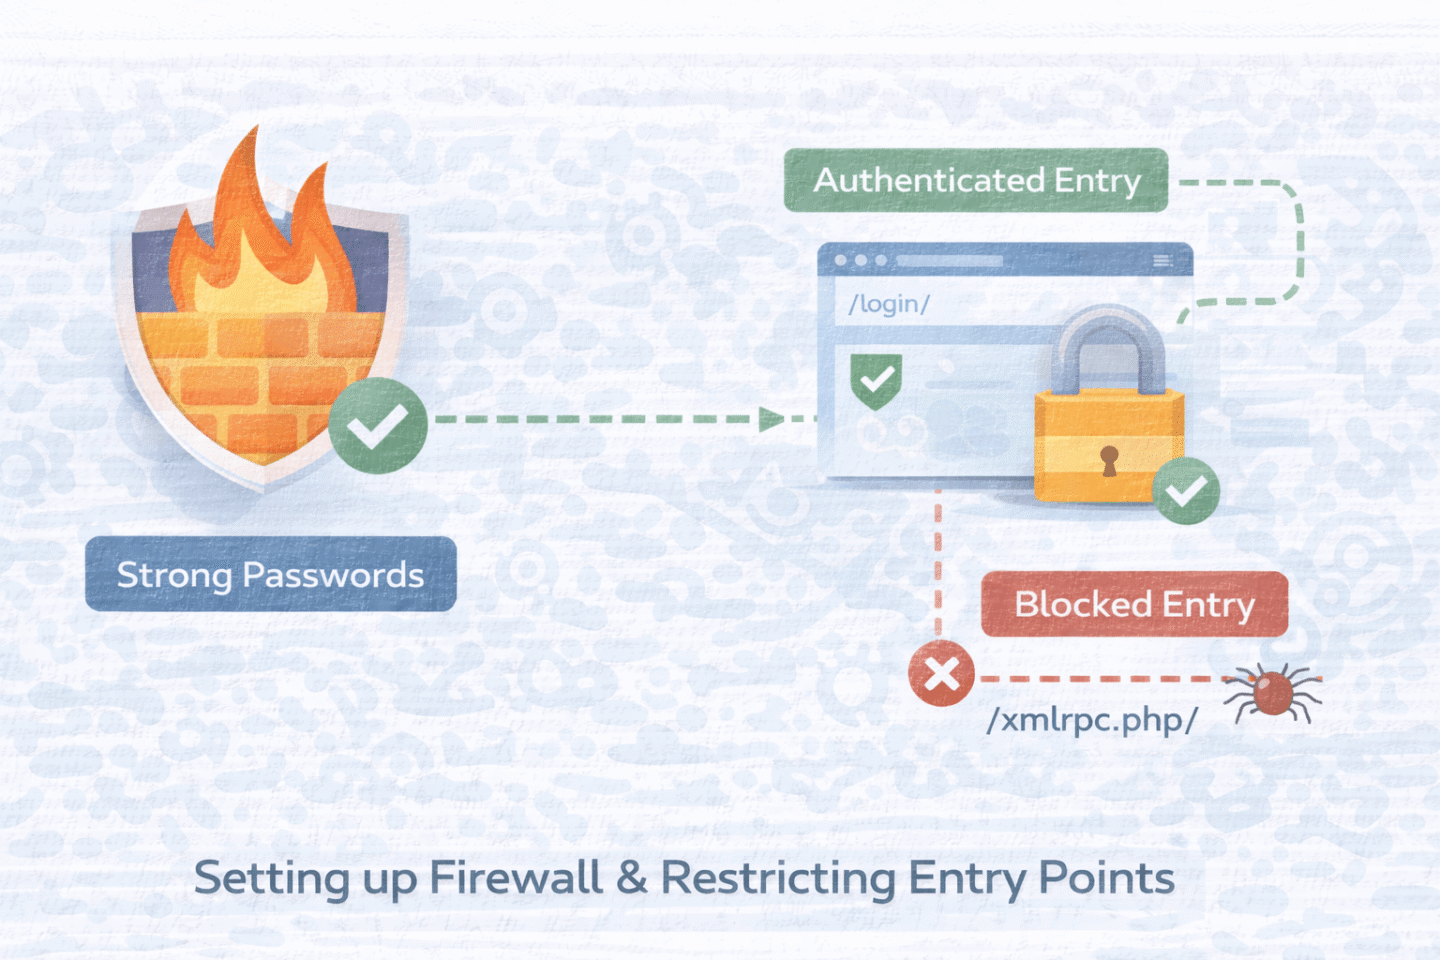
در معماری امنیتی وردپرس، فایروال وب (WAF) همانند نگهبانی است که هر بستهی اطلاعاتی را قبل از ورود به سایت بررسی میکند. فایروال میتواند ترافیک مخرب را مسدود کند، الگوهای حمله را شناسایی نماید و حتی مانع اجرای دستورات خطرناک از سوی کاربران ناشناس شود. افزونه هایی مانند Wordfence Security یا Sucuri Firewall گزینههایی حرفهای برای این منظور هستند.
عملکرد WAF در وردپرس معمولاً به دو حالت تقسیم میشود: فایروال در سطح DNS و فایروال در سطح برنامه (Application Level). فایروال سطح DNS تمام ترافیک را پیش از رسیدن به سرور بررسی میکند، در حالی که نوع دوم تنها پس از بارگذاری وردپرس فعال میشود. استفاده از مدل اول (مانند سرویس Cloudflare WAF) باعث میشود بسیاری از درخواستهای مخرب حتی به سرور نرسند.
همچنین توصیه میشود دسترسی به مسیرهایی نظیر /wp-admin، /xmlrpc.php و فایلهای پیکربندی را برای آیپی های خاص محدود کنید. اگر از هاست اختصاصی یا ابری استفاده میکنید، میتوانید از طریق تنظیمات فایروال سرور، قوانین سفارشی برای محدودسازی مسیرها ایجاد کنید.
مدیریت صحیح افزونهها و قالبها؛ تلههای امنیتی پنهان در ظاهر زیبا
یکی از بزرگترین نقاط ضعف وردپرس، تنوع بیش از حد افزونه ها و قالب هاست. بسیاری از مدیران سایت برای افزودن قابلیتهای جدید، دهها افزونه نصب میکنند، بیآنکه از منبع، امنیت یا پشتیبانی آنها اطمینان حاصل کنند. این مسئله موجب میشود سایت در برابر حملات تزریق کد (Code Injection) یا ایجاد درب پشتی (Backdoor) آسیبپذیر شود.
راه حل ساده است:
فقط از افزونه ها و قالب های دارای پشتیبانی فعال و منتشر شده در مخزن رسمی وردپرس استفاده کنید. اگر افزونهای برای مدت طولانی بروزرسانی نشده است، آن را حذف کنید. همچنین از نصب نسخههای نال شده یا رایگان شدهی افزونه های تجاری پرهیز کنید. این فایلها اغلب حاوی بدافزارهایی هستند که در ظاهر بیضرر اما در باطن، اطلاعات دیتابیس شما را منتقل میکنند.
برای شناسایی وضعیت سلامت افزونه ها، میتوانید از ابزارهایی مانند WPScan Vulnerability Database استفاده کنید که فهرست افزونه ها و حفرههای امنیتی شناخته شده را بهصورت عمومی منتشر میکند.
استفاده از HTTPS و گواهی SSL؛ پایهی اعتماد و رمزنگاری
داشتن گواهی SSL دیگر یک گزینه نیست، بلکه پیششرط حضور در وب مدرن است. پروتکل HTTPS ارتباط بین مرورگر کاربر و سرور را رمزنگاری میکند تا هیچ فردی در مسیر نتواند داده ها را شنود یا دستکاری کند. گوگل از سال ۲۰۱۸ بهطور رسمی سایت های فاقد HTTPS را ناامن علامتگذاری میکند، و در رتبهبندی سئو نیز امتیاز منفی برای آنها در نظر میگیرد.
نصب SSL معمولاً از طریق هاستینگ انجام میشود. در وردپرس نیز افزونه هایی مانند Really Simple SSL فرآیند تنظیم مسیرها و ریدایرکتها را خودکار میکنند. پس از فعالسازی، تمام URL های سایت باید از http به https تغییر یابند و در فایل .htaccess نیز بازنویسی مسیرها انجام شود.
SSL نهتنها امنیت، بلکه اعتماد کاربران را نیز افزایش میدهد. بازدیدکنندهای که قفل سبز رنگ مرورگر را میبیند، با اطمینان بیشتری فرمها را پر میکند یا خرید آنلاین انجام میدهد.
بکاپگیری هوشمند و بازیابی اضطراری؛ آخرین خط دفاع در بحران
هیچ استراتژی امنیتی بدون سیستم پشتیبانگیری کامل نمیتواند موفق باشد. حتی امنترین سایت ها نیز ممکن است در اثر خطای انسانی، حملات هدفمند یا خرابی سخت افزار از دست بروند. به همین دلیل، باید سیستم بکاپ خودکار و قابل بازیابی را فعال کنید.
بهترین روش، نگهداری همزمان بکاپ در سه مکان است: سرور اصلی، فضای ابری (مانند Google Drive یا AWS S3) و دستگاه محلی مدیر سایت. افزونه هایی نظیر UpdraftPlus و JetBackup امکان زمانبندی بکاپ های روزانه، هفتگی یا ماهانه را فراهم میکنند.
در هنگام فاجعه، سرعت بازگردانی (Restore Time) اهمیت دارد. داشتن نسخههای قابل بازیابی در فرمت ZIP یا TAR.GZ و تست دورهای صحت فایلها ضروری است. هرچقدر فرآیند بازگردانی کوتاهتر و تست شدهتر باشد، تأثیر حمله یا خرابی کمتر خواهد بود.
فرهنگ امنیتی در تیمها؛ وقتی رفتار انسانها خطرناکتر از هکرهاست
در اغلب حملات سایبری موفق، ضعف اصلی نه در نرم افزار بلکه در انسانهاست. به همین دلیل، مهمترین عامل امنیت پایدار، ایجاد فرهنگ امنیتی در تیمهای کاری است. آموزشهای پایه مانند شناسایی ایمیلهای فیشینگ، عدم استفاده از وایفای عمومی، و رعایت اصول رمزگذاری اطلاعات میتواند میزان خطر را تا ۷۰٪ کاهش دهد.
اگر وبسایت شما توسط تیمی از نویسندگان، طراحان و مدیران فنی مدیریت میشود، باید برای هر نقش سطح دسترسی مشخصی تعریف شود. همچنین توصیه میشود هر چند ماه یکبار، حسابهای غیرفعال یا بیاستفاده حذف شوند. این اقدامات ساده اما حیاتی میتوانند مسیرهای نفوذ انسانی را ببندند.
نقش مانیتورینگ و گزارشدهی در امنیت مداوم
هیچ سیستم امنیتی بدون پایش مداوم پایدار نمیماند. ابزارهای مانیتورینگ مانند Sucuri SiteCheck یا Wordfence Central میتوانند سلامت سایت را بهصورت لحظهای بررسی و در صورت بروز تهدید، هشدار ارسال کنند. گزارشهای امنیتی باید بهصورت هفتگی یا ماهانه تحلیل شوند تا الگوهای مشکوک شناسایی شود.
مانیتورینگ درست یعنی دیدن الگوهای کوچک پیش از تبدیل شدن به فاجعه. اگر هر بار تلاش ورود ناموفق، افزایش ناگهانی ترافیک یا تغییر فایل ثبت شود، میتوان با اقدام سریع، جلوی حملههای بزرگتر را گرفت.
جمعبندی
امنیت وردپرس فرآیندی پیوسته و چندلایه است که از سطح نرم افزار تا رفتار کاربران و زیرساخت سرور امتداد دارد. هیچ راه حل جادویی وجود ندارد، اما با رعایت اصول گفتهشده، از رمزگذاری و فایروال گرفته تا آموزش تیم و بکاپگیری، میتوان ریسک نفوذ را به حداقل رساند.
وردپرس، با تمام گستردگی و محبوبیتش، زمانی امن خواهد بود که شما بهعنوان مدیر، آن را جدی بگیرید. امنیت نه یک کار موقت، بلکه بخشی از زندگی دیجیتال هر مدیر وبسایت است؛ عادتی روزمره برای بقا در جهانی که داده، قدرت است.
پرسشهای متداول (FAQ)
1- آیا وردپرس بهطور ذاتی ناامن است؟
خیر. وردپرس پلتفرمی متنباز و امن است، اما ضعف در نگهداری، افزونه های آلوده و رمزهای ضعیف میتواند آن را آسیبپذیر کند.
2- هر چند وقت باید وردپرس را بروزرسانی کنم؟
بهمحض انتشار نسخهی جدید، مخصوصاً اگر شامل وصلههای امنیتی باشد. معمولاً ماهی یکبار بررسی کافی است.
3- اگر سایت من هک شود چه کنم؟
سریعاً سایت را از دسترس خارج کرده، از نسخهی پشتیبان استفاده کنید، رمزها را تغییر دهید و با ابزارهایی مثل Sucuri سایت را اسکن نمایید.
4- بهترین افزونه امنیتی وردپرس چیست؟
Wordfence Security و iThemes Security دو گزینهی قدرتمند و قابلاعتماد هستند.
5- آیا میتوان امنیت را بدون افزونه تضمین کرد؟
تا حدی بله، با پیکربندی صحیح سرور، محدودسازی دسترسی و رعایت اصول رمزگذاری. اما افزونه های امنیتی لایهی اضافی محافظت ایجاد میکنند.
6- تفاوت بین HTTPS و SSL چیست؟
SSL نام گواهی رمزنگاری است و HTTPS نسخهی ایمن پروتکل HTTP است که با استفاده از SSL فعال میشود.
7- آیا نصب قالب نال شده خطرناک است؟
بله، زیرا اغلب حاوی کدهای مخرب و دربهای پشتی هستند که بهمرور منجر به هک کامل سایت میشوند.
مسیر مطالعهٔ امنیت زیرساخت و وردپرس
امنیت وردپرس را از امنیت میزبان و شبکه جدا نکنید. برای بررسی عمیقتر هر لایه، از راهنماهای مرتبط زیر استفاده کنید؛ تغییر تنظیمات یا حذف فایل باید پس از شناخت وابستگی و داشتن مسیر بازگشت انجام شود.
- چگونه امنیت بخشهای مدیریتی وردپرس را افزایش دهیم؟
- امنیت ابری چیست؟
- امنیت در زیرساخت شبکه ابری: راهکارها و ابزارها
- مزایای استفاده از فایروال ابری
- آموزش نصب و تنظیم افزونه WP Mail SMTP در وردپرس؛ حل قطعی مشکل ارسال ایمیل در سایتهای وردپرسی
- رفع خطای «This site ahead contains harmful programs» در وردپرس؛ راهنمای کامل پاکسازی بدافزار و بازگردانی اعتبار سایت
از صفحه تماس ابر آراد، مسیر ارتباط با تیم را انتخاب کنید.
دیدگاهها و پرسشهای شما
تجربه یا پرسش خود را درباره موضوع مقاله با ما در میان بگذارید.
هنوز دیدگاهی ثبت نشده است؛ شما گفتوگو را شروع کنید.