
مدت زمان تغییر DNS برای همهٔ دامنهها یکسان نیست. ابتدا باید مشخص کنید سرورهای مرجع مقدار تازه را نشان میدهند یا نه؛ سپس باید دید پاسخ قبلی تا چه زمانی در کش باقی میماند. ویرایش یک رکورد با TTL کوتاه ممکن است زودتر برای کاربر قابل مشاهده باشد، اما تغییر نیمسرورها، کش پاسخهای منفی و تنظیمات نادرست، شرایط دیگری دارند.
بنابراین توصیهٔ «۲۴ تا ۴۸ ساعت صبر کنید» بهتنهایی برای تصمیمگیری کافی نیست. با مقایسهٔ پاسخ مرجع و Resolver میتوانید بفهمید انتظار برای کش منطقی است یا باید تنظیمات را بررسی کنید. این مقاله همین مسیر را توضیح میدهد؛ برای آشنایی با نقش سرورها، مقالهٔ DNS چیست و چگونه کار میکند را ببینید.
ذخیرهٔ تغییر در پنل با دیده شدن آن برای کاربر فرق دارد
وقتی رکوردی را ویرایش میکنید، ابتدا ارائهدهندهٔ DNS باید آن تغییر را روی سرورهای مرجع خود اعمال کند. موفق بودن عملیات در پنل، نقطهٔ شروع بررسی است. اگر چند نیمسرور مرجع دارید، پاسخ آنها هم باید مطابق تنظیم موردنظر باشد؛ زمان هماهنگ شدن این بخش به سرویس ارائهدهنده وابسته است.
Resolver، یا سرویس حل نام کاربر، ممکن است پاسخ قبلی را از قبل ذخیره کرده باشد. تا زمانی که آن پاسخ طبق قواعد کش قابل استفاده است، لازم نیست برای هر درخواست دوباره از مرجع بپرسد. به همین دلیل ممکن است مرجع پاسخ تازه بدهد، اما کاربر هنوز مقصد قبلی را ببیند.
معمولاً این فاصله را «انتشار DNS» مینامند؛ لازم نیست هر تغییر رکورد را به تمام سرورهای DNS جهان بفرستید. دستگاه، مرورگر و برنامه نیز ممکن است کش یا اتصال قبلی خود را داشته باشند. تغییر رکورد هم قرار نیست یک اتصال باز را فوراً به مقصد جدید منتقل کند.
TTL چیست و از چه زمانی حساب میشود؟
TTL کوتاهشدهٔ Time To Live است و در پاسخ DNS، مدت مجاز نگهداری داده در کش را مشخص میکند. برای مثال، TTL برابر ۳۶۰۰ ثانیه، معادل یک ساعت است. این مدت را برای نسخهٔ دریافتشدهٔ پاسخ محاسبه میکنند؛ نه اینکه همهٔ Resolverها از ساعت ذخیرهٔ تغییر در پنل، یک شمارش معکوس مشترک داشته باشند.
TTL بلندتر میتواند استفادهٔ دوباره از پاسخ را بیشتر و تعداد مراجعه به مرجع را کمتر کند. در مقابل، نسخهٔ قبلی هم ممکن است مدت بیشتری در کش بماند. مستندات TTL این رابطه را توضیح میدهد. مقدار مناسب به نیاز تغییر، بار پرسوجو و محدودیت سرویس DNS بستگی دارد؛ یک عدد برای تمام پروژهها مناسب نیست.
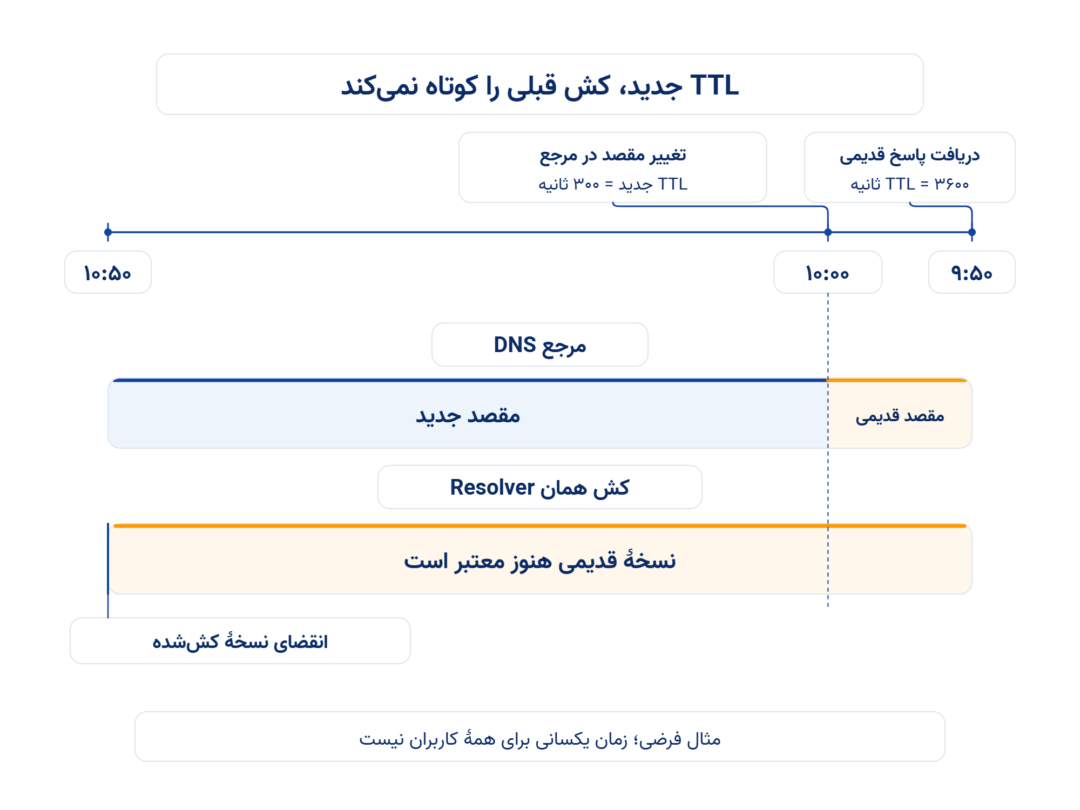
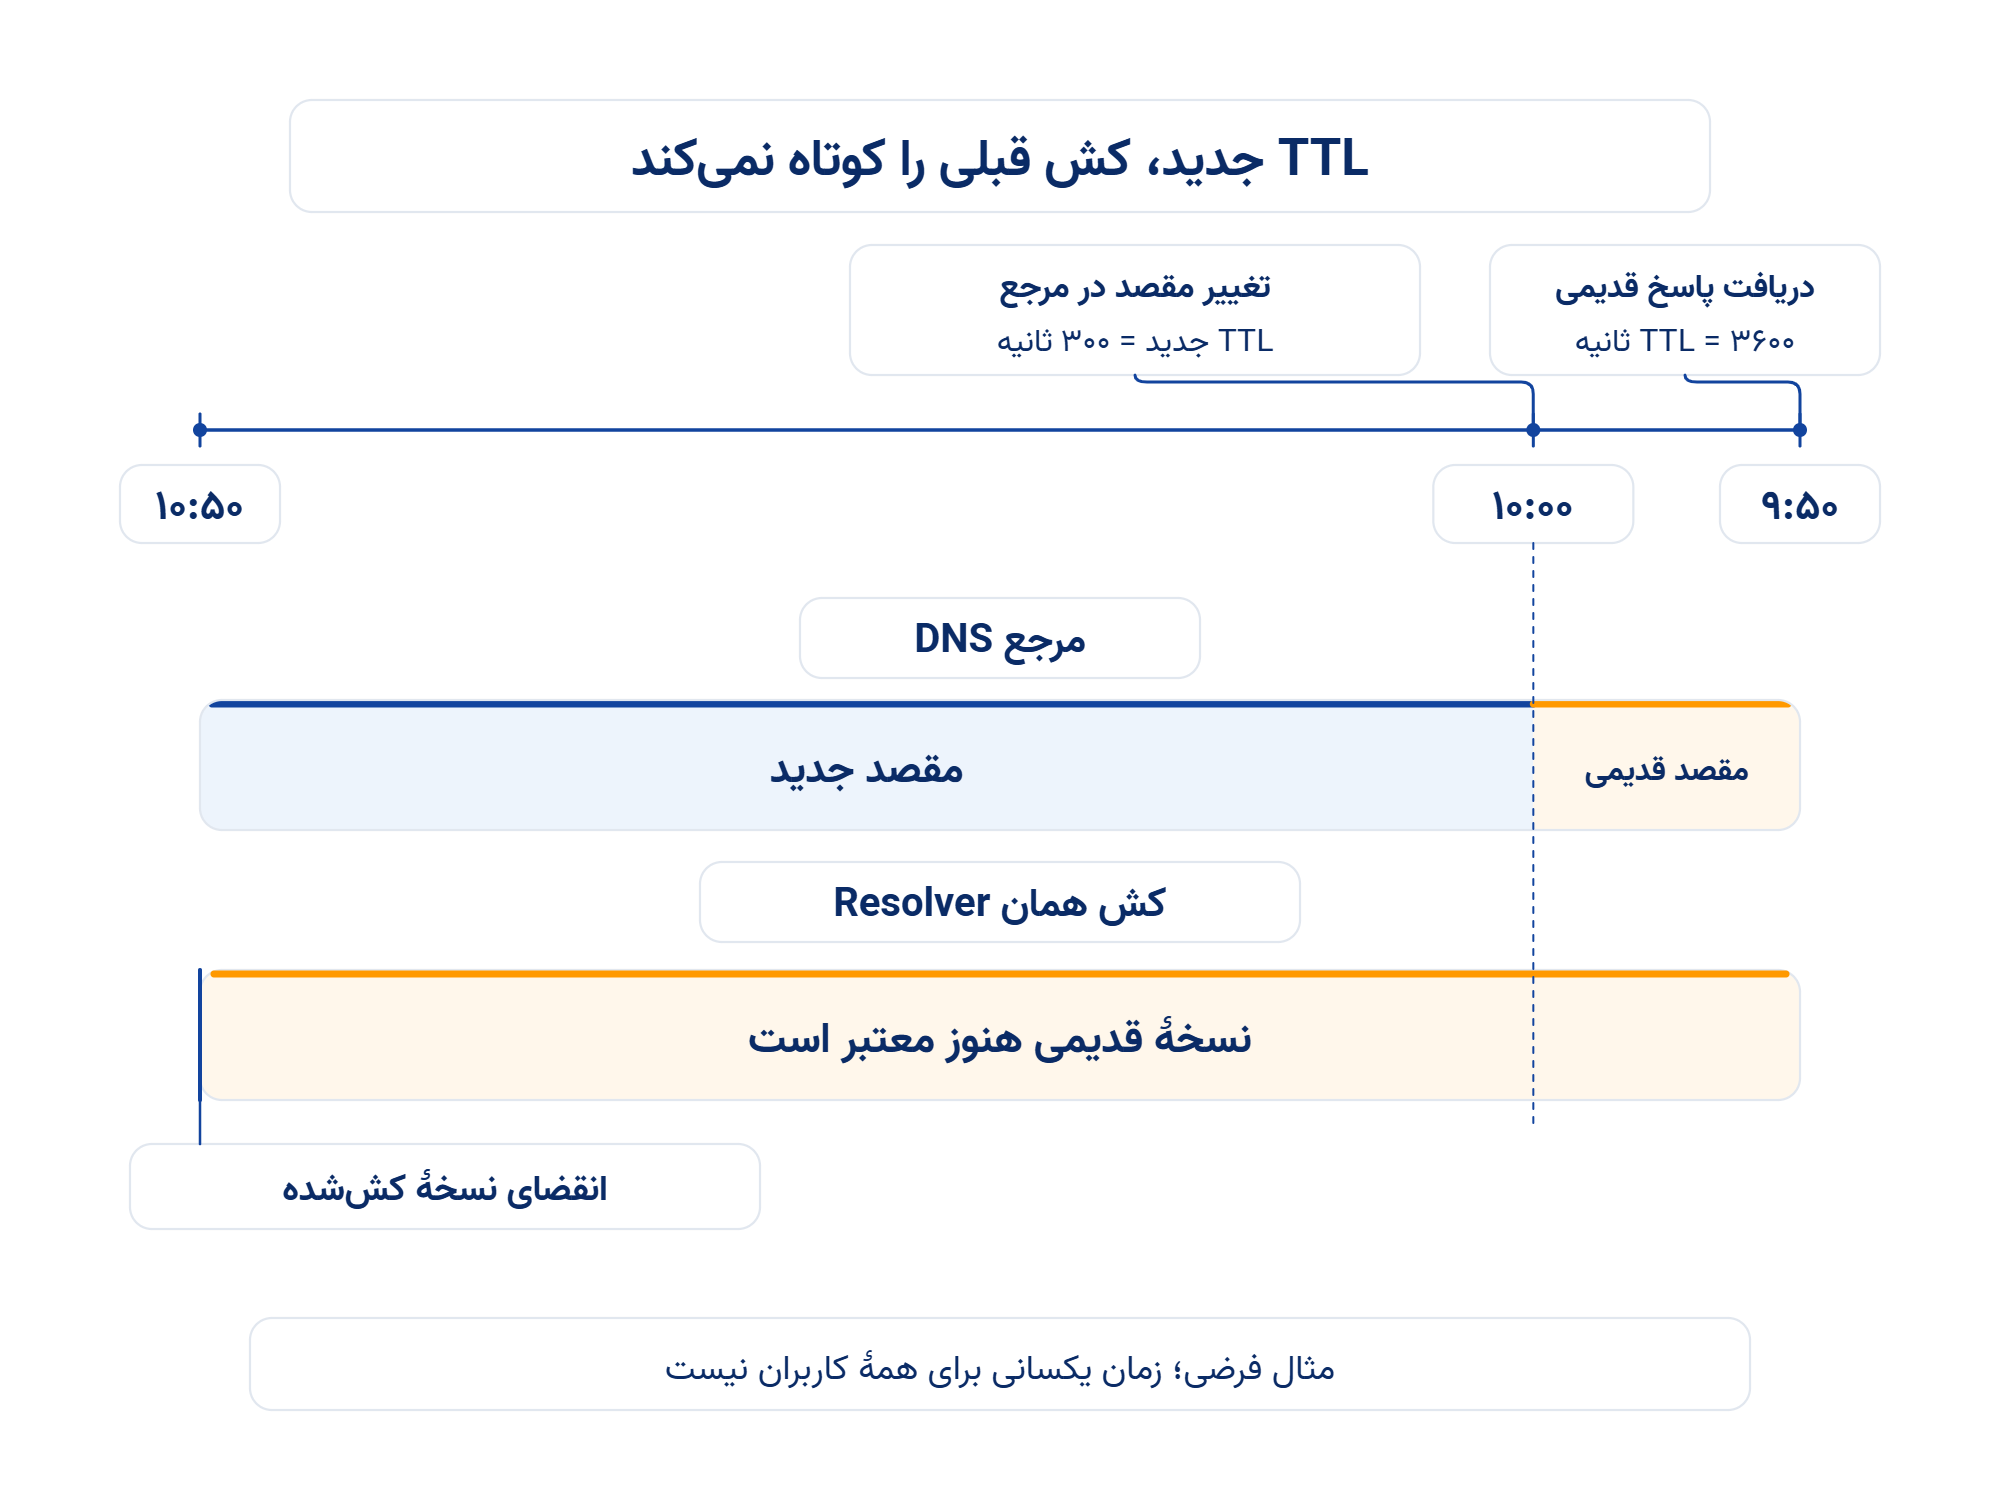
اگر TTL را همزمان با تغییر IP پایین بیاورید، Resolverی که قبلاً پاسخ را با TTL بالاتر گرفته است، از این کاهش باخبر نمیشود. مقدار جدید برای پاسخهای تازهای کاربرد دارد که از مرجع دریافت میشوند. پس TTL فعلی پنل، بهتنهایی زمان باقیماندهٔ همهٔ کشهای قدیمی را نشان نمیدهد.
یک مثال؛ چرا TTL پنجدقیقهای فوراً همهجا اعمال نمیشود؟
فرض کنید یک Resolver در ساعت ۹:۵۰، آدرس قبلی سایت را با TTL برابر ۳۶۰۰ ثانیه دریافت کرده است. در ساعت ۱۰:۰۰، شما IP را تغییر میدهید و همزمان TTL را روی ۳۰۰ ثانیه میگذارید. در حالت معمولِ استفاده از کش، نسخهٔ قدیمی آن Resolver میتواند تا ساعت ۱۰:۵۰ قابل استفاده بماند؛ نه فقط تا ۱۰:۰۵.
Resolver دیگری که پس از اعمال تغییر به مرجع مراجعه میکند، میتواند پاسخ جدید را بگیرد. این مثال فرضی توضیح میدهد چرا دو کاربر در یک زمان، نتیجهٔ متفاوت میبینند. ساعت ۱۰:۵۰ موعد انقضای همین نسخهٔ نمونه است و تضمین بهروزرسانی تمام کاربران نیست.
برای کاهش این فاصله، TTL رکوردهای موردنیاز را پیش از جابهجایی پایین بیاورید و پس از اعمال کاهش در مرجع، دستکم بهاندازهٔ TTL قبلی فرصت بدهید تا نسخههای قبلی در حالت معمول منقضی شوند. سپس مقصد را تغییر دهید. راهنمای رکوردهای Route 53 هم کاهش TTL پیش از تغییر و افزایش دوبارهٔ آن پس از تأیید تنظیمات را توصیه میکند؛ اعداد و محدودیتهای محصول را نباید به همهٔ ارائهدهندگان تعمیم داد.
محصولات ابر آراد را ببینید و مشخصات هر سرویس را مقایسه کنید.
تغییر رکورد و تغییر نیمسرور زمانبندی یکسانی ندارند
در ویرایش A یا MX، مرجع دامنه معمولاً ثابت میماند و دادهٔ همان رکورد عوض میشود. اما با تغییر نیمسرورها، مسیر مراجعه به مرجع دامنه هم تغییر میکند. ثبتکننده باید اطلاعات جدید را به رجیستری مربوط برساند و ارجاع دامنه در Zone والد بهروز شود؛ کش این ارجاع نیز میتواند باقی مانده باشد.
کاهش TTL رکورد A در پنل، TTL ارجاع NS در والد را خودبهخود تغییر نمیدهد. اگر نام نیمسرور به آدرسهای وابسته یا Glue نیاز داشته باشد، آن اطلاعات هم باید درست باشند. برای تغییر معمول نیمسرور یک دامنه، قرار نیست رکورد همان دامنه را در سرور ریشهٔ اینترنت ویرایش کنید. استاندارد مفاهیم DNS اصل واگذاری مرجع و نقش کش را توضیح میدهد.
قبل از جابهجایی مرجع، رکوردهای لازم را در سرویس جدید آماده کنید و وضعیت درخواست را نزد ثبتکننده بررسی کنید. راهنمای تغییر نیمسرورها نمونهای از تفکیک تنظیمات ارائهدهندهٔ DNS و اقدام لازم نزد ثبتکننده است. مدت اعلامشدهٔ ثبتکننده یا رجیستری را برای همان دامنه دنبال کنید؛ برای تمام پسوندهای ir یا com، یک زمان قطعی و همیشگی اعلام نکنید.
کش پاسخ منفی و پاسخ منقضیشده هم اهمیت دارند
اگر نامی را پیش از ساختنش پرسیده باشید، Resolver میتواند پاسخ «نام وجود ندارد» را در کش نگه داشته باشد. نبود یک نوع رکورد برای نام موجود نیز میتواند پاسخ منفی قابل کش ایجاد کند. بنابراین افزودن رکورد تازه الزاماً نتیجهٔ قبلی را فوراً از کش حذف نمیکند.
زمان کش پاسخ منفی از اطلاعات SOA پاسخ میآید؛ طبق استاندارد کش منفی DNS، کمینهٔ TTL رکورد SOA و مقدار MINIMUM همان رکورد، TTL پاسخ منفی را تعیین میکند. این زمان را با TTL رکورد مثبتی که بعداً میسازید یکی ندانید. پاسخ منفی نیز با خطاهایی مانند SERVFAIL یکسان نیست.
TTL را تضمین مطلق آخرین زمان دیده شدن مقدار قبلی ندانید. بعضی Resolverها در شرایطی مانند نرسیدن پاسخ تازه، با سیاست «ارائهٔ دادهٔ منقضیشده» پاسخ قبلی را موقتاً استفاده میکنند. استاندارد Serve Stale این رفتار مشروط را شرح میدهد. این استثنا دلیل نادیده گرفتن TTL یا نسبت دادن هر اختلافی به کش نیست؛ وضعیت مرجع و امکان دسترسی به آن را هم بررسی کنید.
از کجا بفهمیم باید صبر کنیم یا تنظیمات را اصلاح کنیم؟
نام، نوع رکورد، مقدار قبلی و جدید، زمان تغییر و TTL قبلی را یادداشت کنید. سپس مرجع فعال را مشخص کنید و پاسخ هر نیمسرور مرجع را با Resolver مقایسه کنید. در دستگاهی که dig دارد، مثال زیر برای رکورد A است؛ نام دامنه و نیمسرور نمونه را جایگزین کنید:
dig example.com NS +noall +answer
dig @ns1.dns-provider.example example.com A +norecurse
dig example.com A +noall +answer
در پرسش مستقیم، بخش پاسخ، وضعیت و پرچم aa را بررسی کنید تا معلوم باشد پاسخ برای همان پرسش مرجع است. Resolver ممکن است پاسخ پرسش NS را هم در کش نگه داشته باشد؛ در جابهجایی نیمسرور، آن را با وضعیت ثبتکننده و ارجاع والد تطبیق دهید. راهنمای رسمی dig نحو انتخاب سرور و گزینهها را توضیح میدهد.
در یک پاسخ معمول کششده، عدد TTL کنار رکورد میتواند مدت اعتبار باقیماندهٔ همان پاسخ را نشان دهد. آن را موعد قطعی بهروزرسانی همهٔ کاربران ندانید. نتیجهٔ چند Resolver یا ابزار آنلاین نیز فقط نمونهای از وضعیت آن نقاط است؛ همهٔ اینترنت را تأیید نمیکند.
| نتیجهٔ مشاهدهشده | برداشت اولیه | بررسی بعدی |
|---|---|---|
| مرجع هنوز مقدار قبلی را میدهد | تغییر در مرجع فعال دیده نمیشود | پنل درست، نام رکورد و وضعیت اعمال تغییر |
| نیمسرورهای مرجع پاسخ متفاوت دارند | ناهماهنگی مرجع محتمل است | پاسخ همهٔ مراجع و وضعیت سرویس DNS |
| مرجع تازه و Resolver قدیمی است | کش میتواند علت باشد | TTL، مسیر Resolver و نوع پاسخ |
| DNS درست است؛ صفحه یا ایمیل مشکل دارد | انتظار DNS بهتنهایی کافی نیست | تنظیمات سرویس مقصد و مسیر اتصال |
این برداشتها علت قطعی را تعیین نمیکنند. پاسخ متفاوت ممکن است در معماری دارای پراکسی یا مسیریابی وابسته به مبدأ، عمدی باشد. www، دامنهٔ اصلی، A و AAAA را هم با یکدیگر اشتباه نگیرید. اگر SERVFAIL میبینید، دسترسی به مرجع و اعتبارسنجی DNSSEC هم میتواند مطرح باشد؛ تکرار تغییر یا انتظار بیپایان، جای بررسی آنها را نمیگیرد.
پاک کردن کش چه کمکی میکند و چه کاری نمیکند؟
اگر پاسخ عمومی درست است و فقط یک دستگاه مشکل دارد، بررسی کش محلی منطقی است. در ویندوز، دستور زیر کش حل نام سیستم را پاک میکند:
ipconfig /flushdnsکارکرد این گزینه را در مستندات ipconfig مایکروسافت بخوانید. این دستور کش تمام Resolverهای اینترنت یا همهٔ کشهای مستقل برنامهها را پاک نمیکند. مرورگر دارای DNS امن هم ممکن است از مسیر متفاوتی نسبت به ابزار سیستم استفاده کند. تغییر DNS دستگاه، رکورد دامنه را برای دیگران اصلاح نمیکند.
برای جابهجایی برنامهریزیشده، ابتدا مقصد را آزمایش کنید، TTL را از قبل کاهش دهید، برای نسخههای قبلی زمان بگذارید و سپس تغییر اصلی را انجام دهید. پس از تأیید پاسخ DNS و کارکرد سرویس، TTL مناسب کار عادی را برگردانید. سرور قبلی را هم صرفاً با دیدن یک پاسخ تازه خاموش نکنید؛ حفظ دادههای تازه و برنامهٔ انتقال سایت یا ایمیل را جداگانه مدیریت کنید.
برای بررسی مسیر مدیریت دامنه، صفحهٔ DNS ابری ابر آراد را ببینید. اگر تغییر هنوز نتیجهٔ موردنظر را ندارد، نام و نوع رکورد، زمان تغییر، TTL قبلی و پاسخ مرجع و Resolver را آماده کنید و از مشاورهٔ ابر آراد کمک بگیرید.
از صفحه تماس ابر آراد، مسیر ارتباط با تیم را انتخاب کنید.
دیدگاهها و پرسشهای شما
تجربه یا پرسش خود را درباره موضوع مقاله با ما در میان بگذارید.
هنوز دیدگاهی ثبت نشده است؛ شما گفتوگو را شروع کنید.